Çinli Elektrikli Araçların Siber Güvenliğine Yönelik Yeni Soruşturma: Bir Haker BYD’yi Kontrol Edebildi
Avustralya'da hızla artan Çin menşeli elektrikli araçların siber güvenlik ve veri gizliliği konularında ortaya konan riskler, ABC News'in hazırladığı bir...
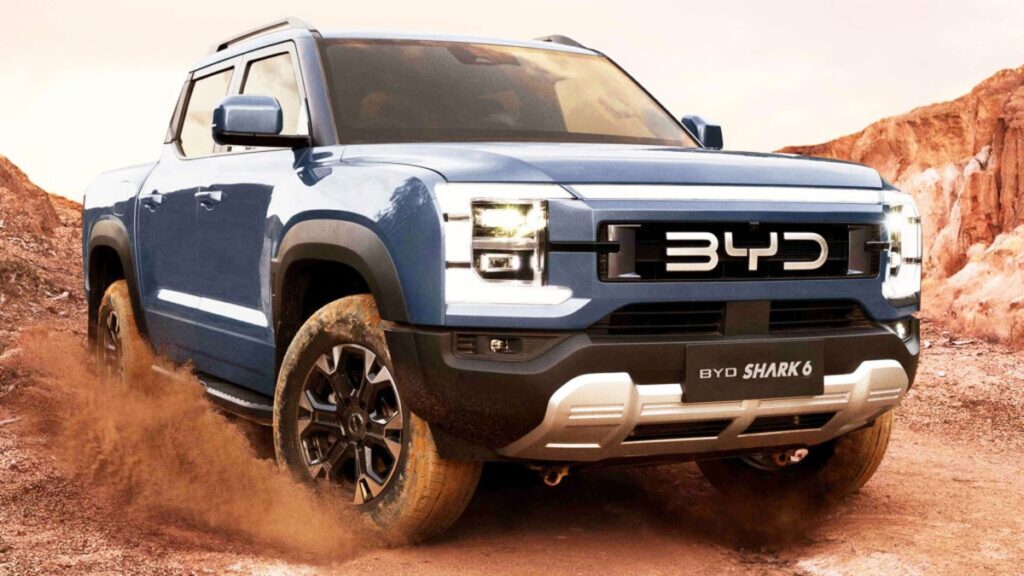
Avustralya’da hızla artan Çin menşeli elektrikli araçların siber güvenlik ve veri gizliliği konularında ortaya konan riskler, ABC News’in hazırladığı bir belgesel ve kapsamlı bir soruşturma ile gündeme geldi. Bir siber güvenlik uzmanının, iki haftalık bir süre boyunca verilen bir BYD Shark 6 pickup aracına saldırdığı ve şoförü kilitleyebildiği, iç mikrofonlardan dinleyebildiği ve araçla paylaştığı kişisel bilgileri ele geçirdiği görüldü. Soruşturma, Xpeng ve BYD olmak üzere iki Çinli elektrikli araç markasına odaklanırken, araçların sürücüler hakkında ne kadar veri topladığı ve bu verilerin Çin’e geri gönderilme potansiyeli ele alındı.
Veri Madeninden Ulusal Güvenliğe
Belgeselde, araç şirketlerinin her bir araçtan devasa bir bilgi hazinesine sahip olduğu vurgulandı. Modern araçlar yalnızca sürüş durumunu değil, kullanıcıların kendileriyle ilgili potansiyel olarak hassas bilgiler dahilinde çok geniş bir veri yelpazesini toplayabiliyor. Soruşturma özellikle Xpeng markasına yöneldiğinde, adını verilmeyen bir şirket içi kaynak, ABC News’e temin edilen bir G6 aracını izleyebildiği iddia edildi. Araç konumu, hız, koltuk doluluk oranı ve hatta direksiyon açısı gibi bilgiler raporlanabildi.
Bu tür verilerin yalnızca sürücüye değil, aynı zamanda Çin’deki şirket tarafından da erişilebilir ve kullanılabileceği belirtiliyor. Bu durum, hassas verilerin Çin’e geri gönderilmesi ihtimaliyle birleştiğinde ulusal güvenlik açısından ciddi bir risk oluşturuyor. Sorun, devlet memurlarının kendilerinin de Çinli araçları almasıyla daha da derinleşiyor.
Avustralya Güvenlik İstihbarat Teşkilatı, bakanlara ve kamu görevlilerine araçlarında hassas görüşmelerde bulunmamaları ve iş cihazlarını bağlamamaları konusunda uyardı, ancak alabilecekleri veya alamayacakları araçlar konusunda bir yönerge bulunmuyor.
Avustralya Güvenlik İstihbarat Teşkilatı
Avustralya Ticaret Bakanı Don Farrell’in bir BYD Shark 6’sı bulunurken, iklim değişikliği ve enerji bakanı Chris Bowen bir Xpeng G6 kullanıyor. Bu durum, kamu görevlilerinin kendi araçları üzerinden bile veri akışına maruz kalabileceğini gösteriyor.
Siber Saldırganın Tek Başına Ne Yapabileceği
ABC’nin soruşturması, bir siber saldırının saldırganın yalnız bırakıldığında ne kadar ileri gidebileceğini ortaya koydu. Araçlara odaklanan bir siber güvenlik uzmanı Dan Hreszczuk, iki haftalık bir süre için bir BYD Shark 6 pickup aracına verildi. Bir zafiyeti tespit ettikten sonra, aracın sistemlerine oldukça kolay bir şekilde erişebildi. “Kullandığımız erişimin hatta bir şifresi bile yoktu,” dedi.
Hreszczuk, sürücüyü araç içinde kilitleyebildi, müziği yüksek sesle çalabildi ve araç hareket halindeyken silecekleri ve ışıkları karıştırabildi. Bu tür eylemler rahatsız edici ve potansiyel olarak tehlikeli olsa da, korkutucu kısım saldırganın araç içi mikrofonlardan dinlemesiyle başladı. Sadece potansiyel olarak hassas bilgiler, örneğin telefon görüşmeleri dinleyebilmekle kalmadı; aynı zamanda gazetecinin sesini kaydedip, Apple telefonunun uyandırma komutunu Shark’ın hoparlörlerinden çalabildi.
“Hey Siri” komutu tetiklendiğinde, saldırganın kendi komutları da ekleniyor ve araç, kullanıcının doğum tarihi, telefon numarası ve hatta telefon rehberindeki kişilerin numaraları gibi her türlü bilgiyi ortaya çıkarıyordu. Bu bilgiler arasında birisi Avustralya Başbakanı’nın telefon numarası da yer alıyordu.
Korkulması Gereken Bir Durum mu?
Ulusal güvenlik açısı, Çinli araçların hassas kurullardan uzak tutulması için İngiltere ve Polonya gibi diğer ülkeleri bile harekete geçirdi, ancak henüz Çin’in otomotiv üreticilerini başka ülkelerde casusluk yapmaya zorladığına dair bir işaret yok. Yine de İngiltere meclis üyeleri, geçen yıl Çin hükümetinin, Çin teknolojisiyle üretilen araçlardaki kameralar, sensörler ve radar sistemlerinden toplanan verilere yasal olarak erişme hakkına sahip olduğunu not etmişti.
Sorun, modern araçlardaki veri toplama konusunda ciddi sorunlar olduğunu gösterse de, Çinli araçların temelde güvenilmez olduğu sorusuna geçmek gerekir. Otomotiv güvenliği endişelerinin yeni bir durum olmadığını, bu korkuların yalnızca Çinli araçlarla sınırlı olmadığını savunmak mümkündür. 2023 yılında Mozilla’nın yaptığı bir çalışmada, incelenen 25 araç markasının da tüketici verilerini kötü muamele ettikleri için “Gizlilik Dahil Değil” uyarı etiketini kazandığı bulunmuştu.
Çalışmada iki markanın, sürücülerin “cinsel aktivitesini” ve sahiplerin “cinsel hayatı” hakkında bilgi topladığı da ortaya konmuştu. Anketin kapsadığı markaların yüzde 84’ü topladıkları veriyi üçüncü taraflara satarak bu durumu daha da ağırlaştırıyordu. Saldırganların Tesla, Kia ve Subaru dahil olmak üzere her türlü araca erişebildiğine dair sayısız örnek de daha önce aktarılmıştı. Her cihazın, büyük ya da küçük olursa olsun, kullanıcıları hakkında mümkün olan en fazla veri topladığı bir çağda, belki de tüm araçların güvenlik ve gizlilik politikaları açısından daha dikkatli incelenmesi zamanı gelmiştir.
Bu platformda yer alan içerik ve haberlerin telif hakları saklı tutulmamakta olup kamuya ve halka açıktır; kaynak gösterilerek paylaşılabilir. Yayınlanan haberlerin önemli bir kısmı halka açık yerli ve yabancı basın/haber kaynaklarından derlenmektedir; bu kaynaklardan aktarılan içerik, veri ve iddiaların doğruluğuna ilişkin hukuki ve cezai sorumluluk kaynak kuruluşlara ait olup platformumuz tarafından herhangi bir sorumluluk üstlenilmemektedir. Üçüncü taraf görsel, logo ve açık lisanslı malzemeler kendi kaynak ve lisans koşullarına tabidir.
Sitemizde yayınlanmasını istediğiniz özgün haber, makale ve basın bültenlerinizi veya içerik bildirimlerinizi iletmek için bizimle iletişime geçebilirsiniz: